IP 冲突检测
根据 ARP 重复地址通告与同一 IP 的多 MAC 响应定位冲突设备。
输出:冲突 IP、关联 MAC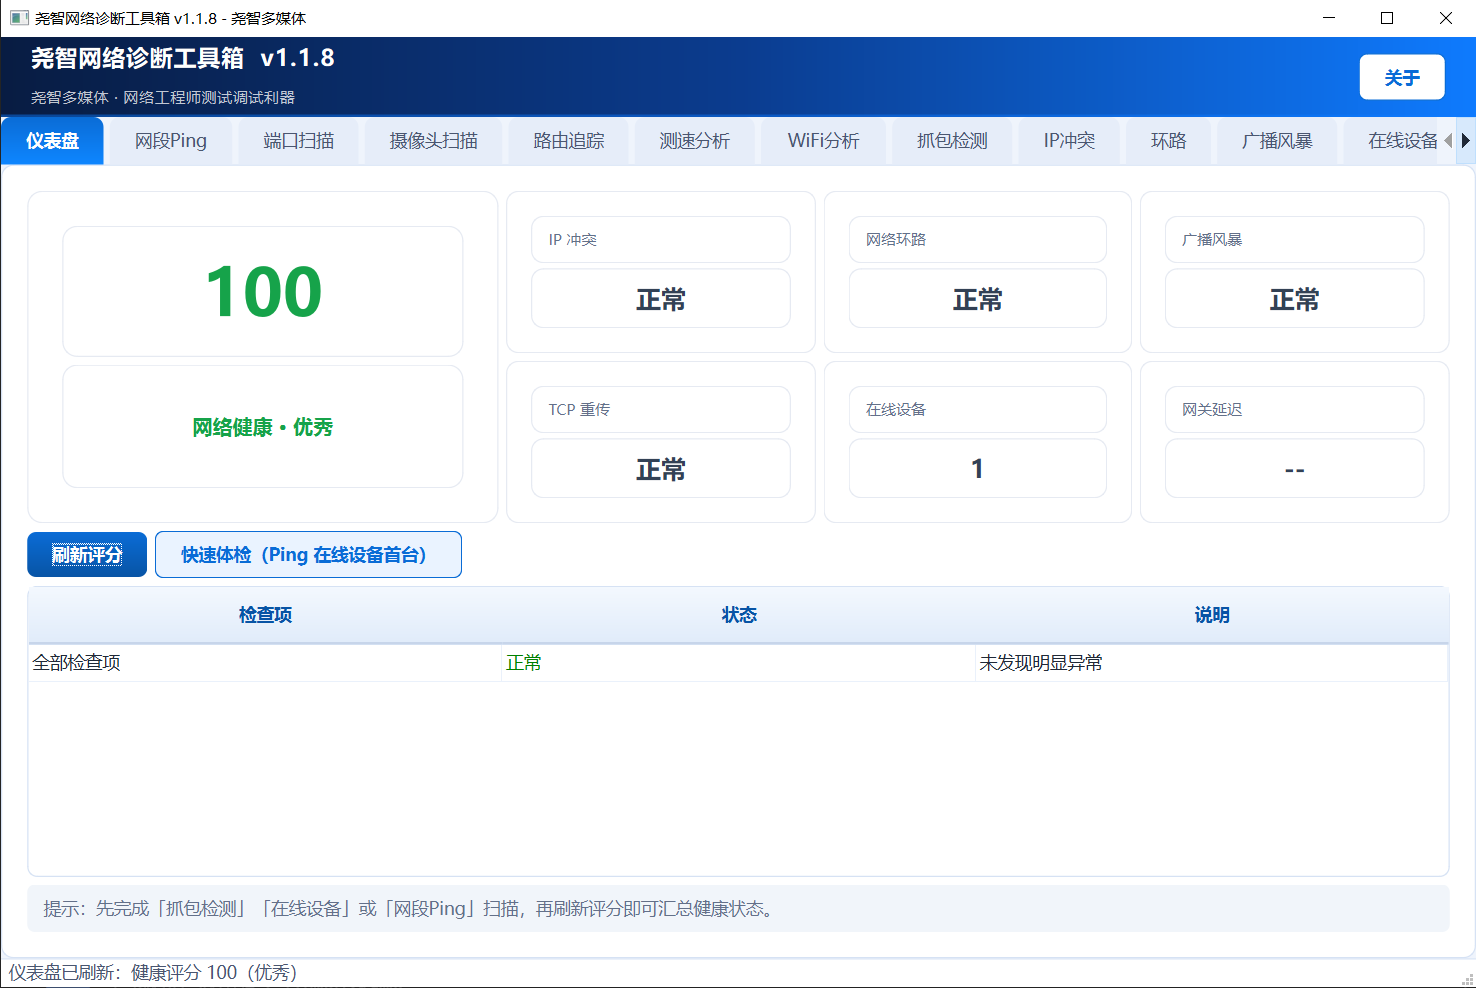
一份抓包数据让六类检测复用同一组现场证据。
被动分析 + 主动探测结论不只来自单一协议或单次扫描。
可交付的诊断结果保留故障等级、原始数据和排查建议。
面向现场排障的关键问题组织界面,不要求工程师先写过滤表达式,再把结果手工汇总成报告。
根据 ARP 重复地址通告与同一 IP 的多 MAC 响应定位冲突设备。
输出:冲突 IP、关联 MAC识别广播或组播流量中的同源帧重复,缩小环路涉及的源设备范围。
输出:重复帧来源与异常模式统计广播帧速率与包量,超过阈值时给出风暴状态和速率数据。
输出:广播速率、包量、阈值告警并发扫描网段,生成 IP-MAC 对照与基线差异,结合 OUI 识别品牌,并支持 CSV、IPv6 邻居和 Wake-on-LAN。
输出:设备清单、变化、CSV、唤醒使用 Windows PktMon 抓包和内置原生解析引擎,再与主动扫描和系统命令结果交叉核对。
输出:无需额外安装的协议诊断将结论、故障等级、证据和建议整理为可交付客户的 HTML 报告。
输出:品牌化 HTML 报告绿色、橙色和红色只用于实际检测状态,不作为装饰背景。
诊断过程按证据来源分层。主动扫描只能说明“设备是否存在”,系统命令只能说明“当前是否可达”,最后仍要与抓包结果交叉核对。
使用 Windows 自带 PktMon 采集现场流量,自动转换为 pcapng,后续检测复用同一份数据。
检查 ARP、广播、组播、TCP 重传、RTT 与 DHCP 等协议现象。
运行 ARP 网段扫描、端口探测和摄像头协议发现。
融合被动数据、主动设备和 Ping、tracert、netstat 等系统结果。
生成包含故障等级、证据和排查建议的品牌化诊断报告。
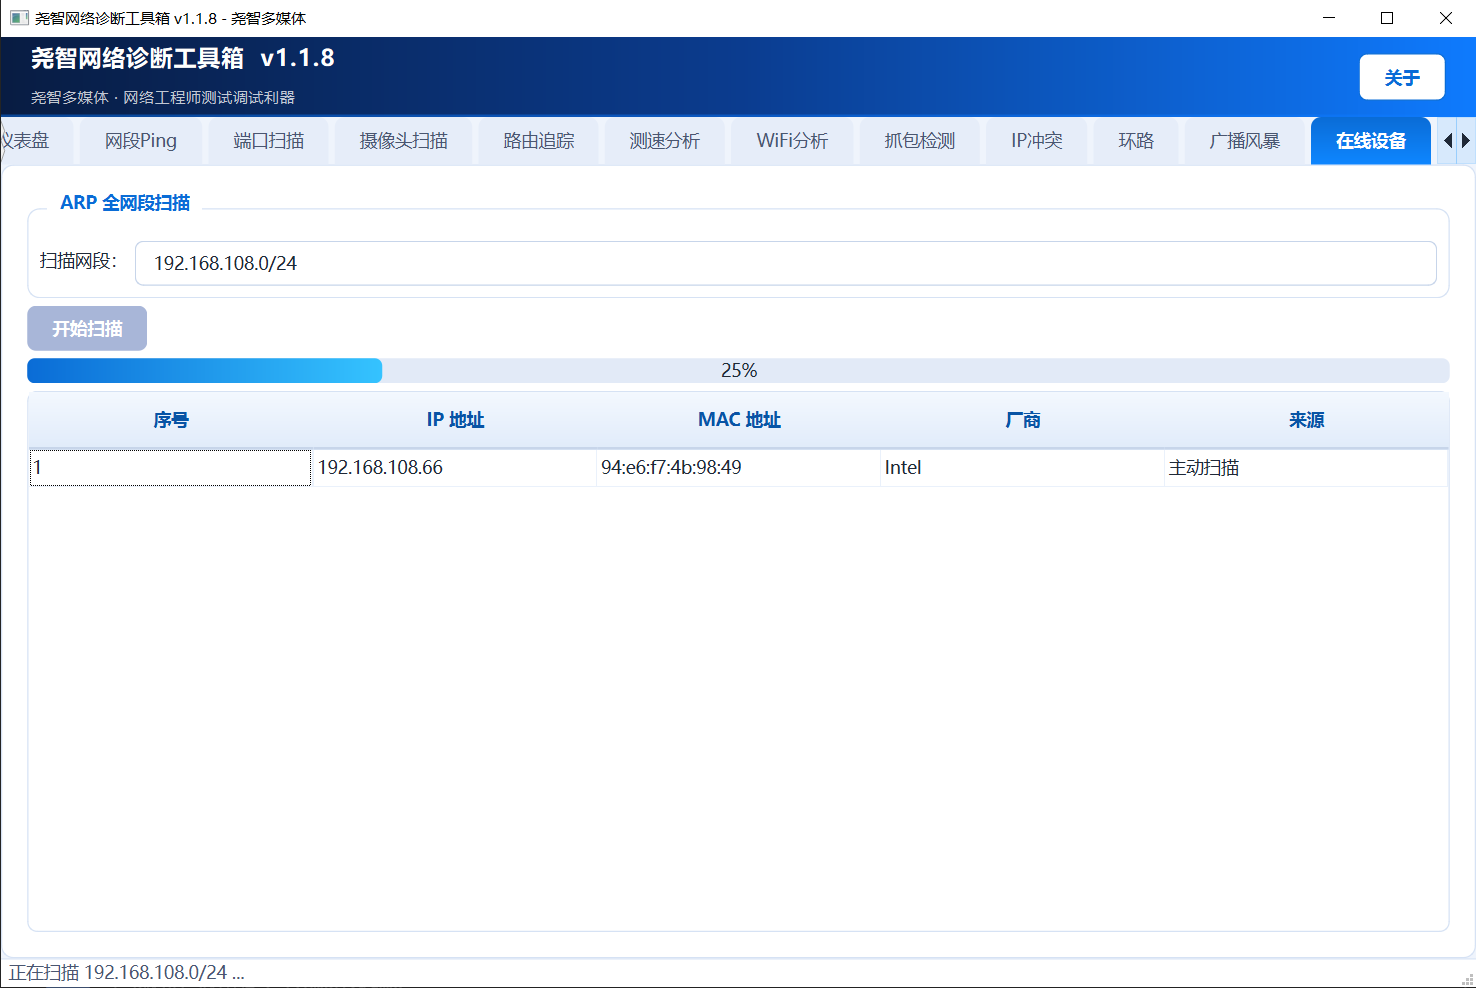
截图来自软件实际界面。扫描地址、MAC 和设备信息均为示例环境,不使用客户现场数据。
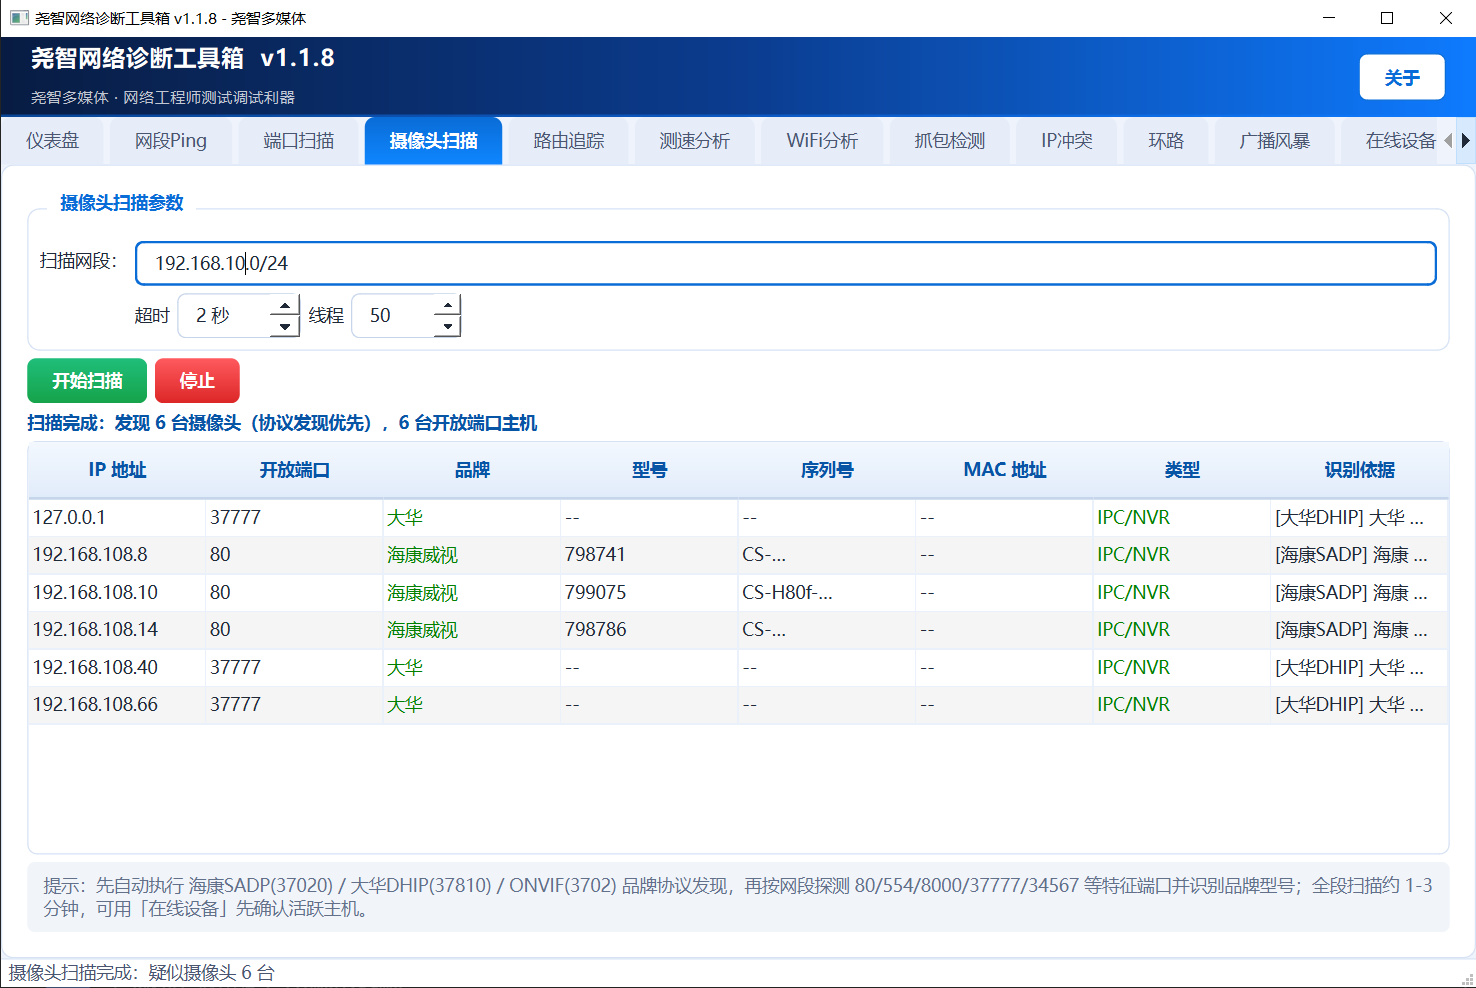
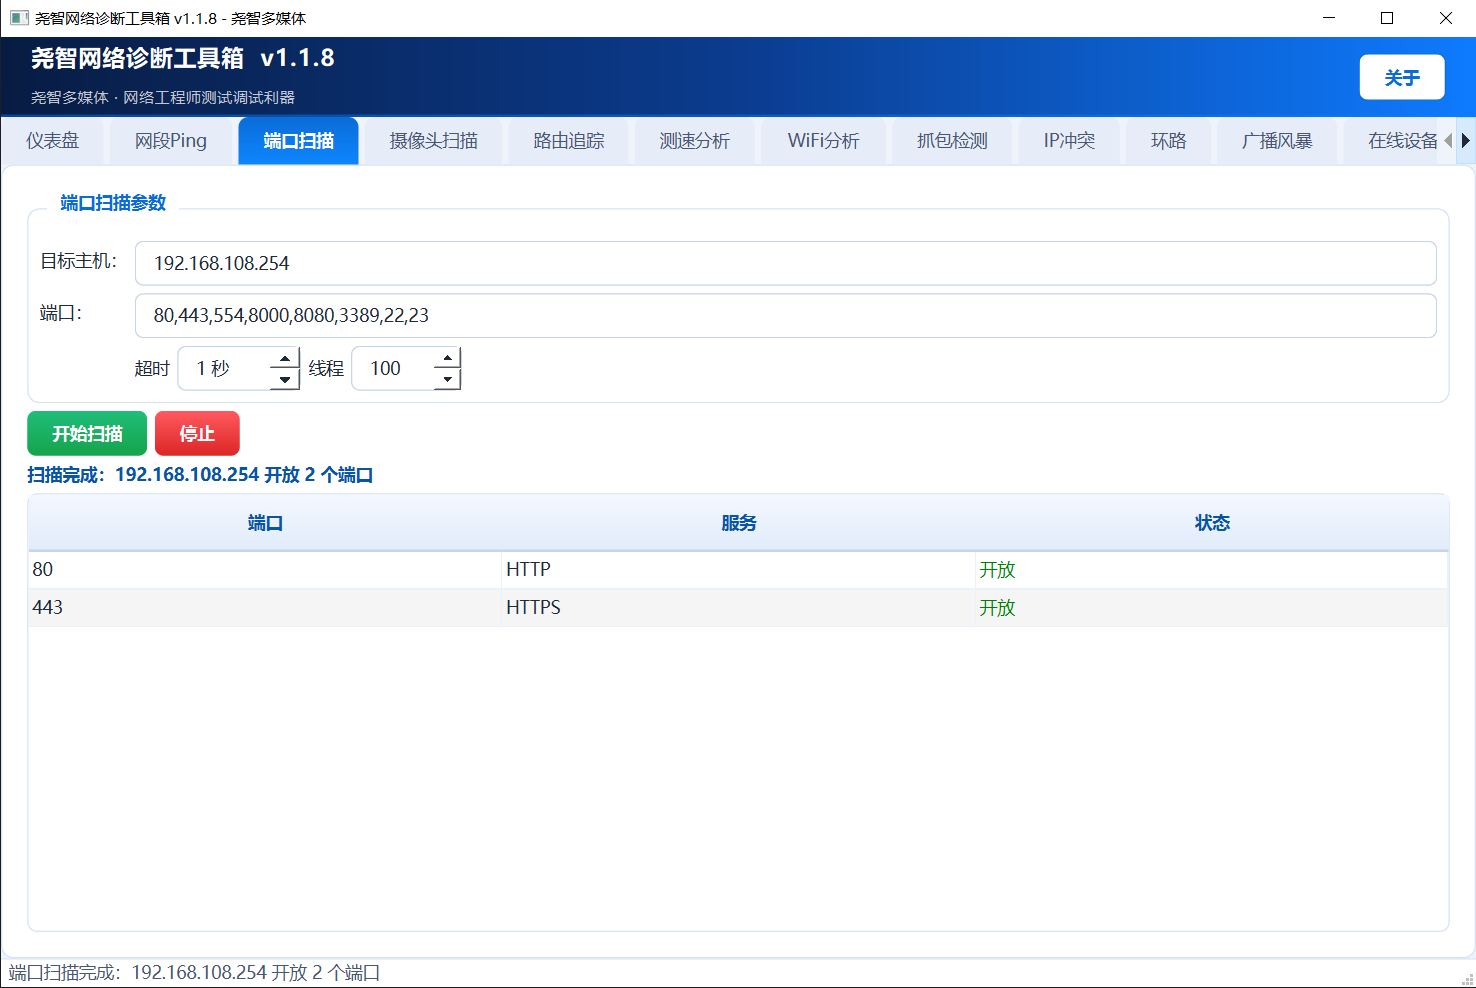
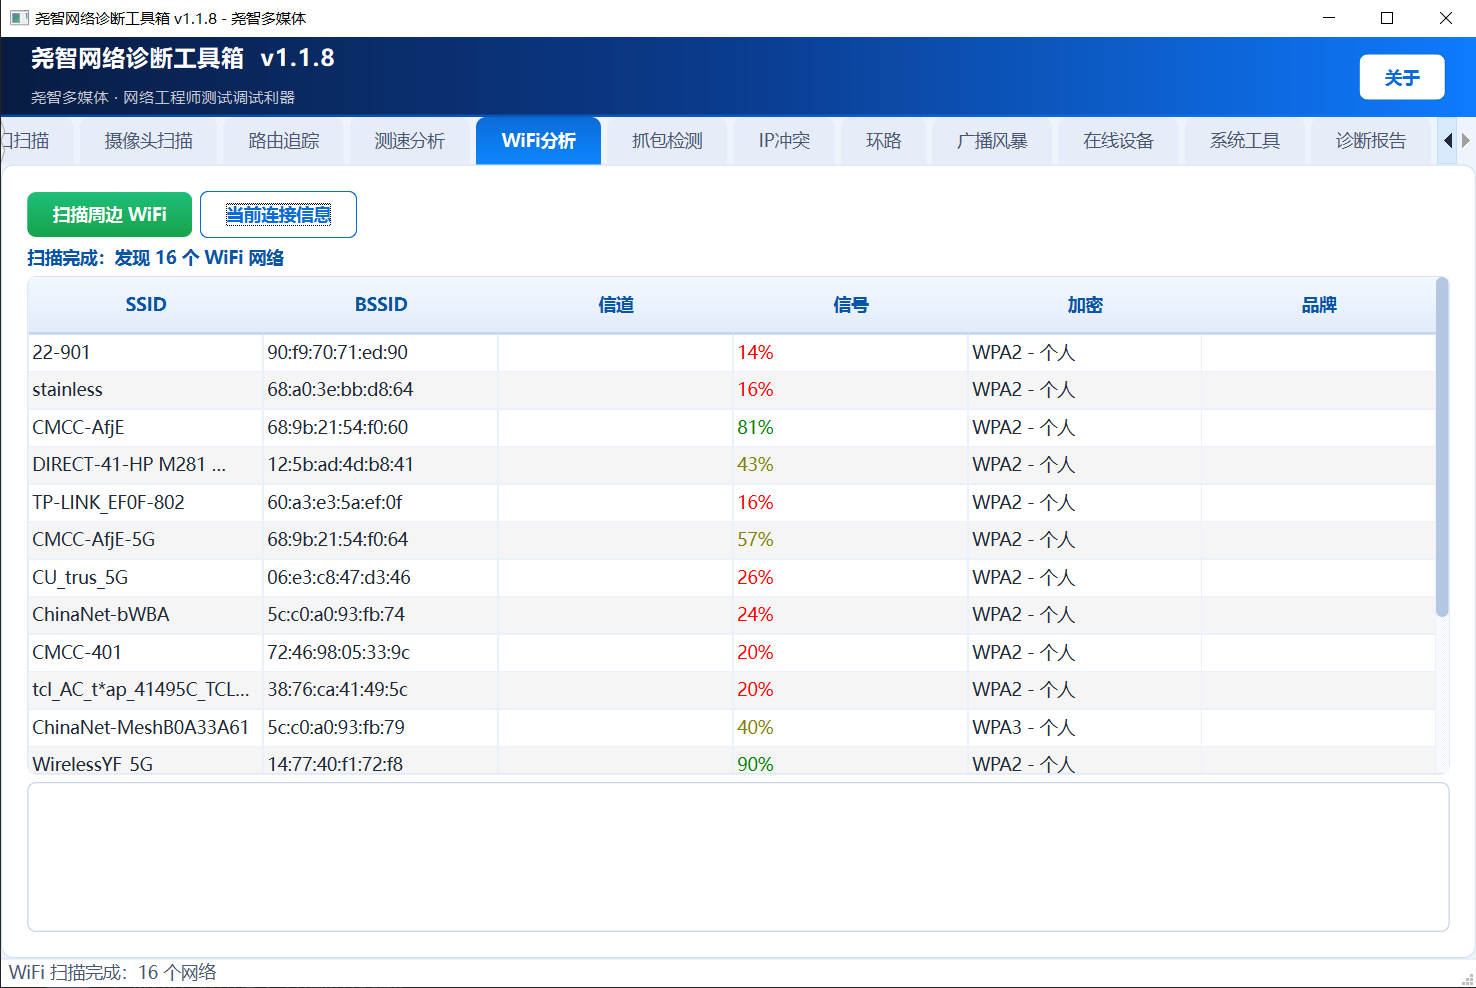
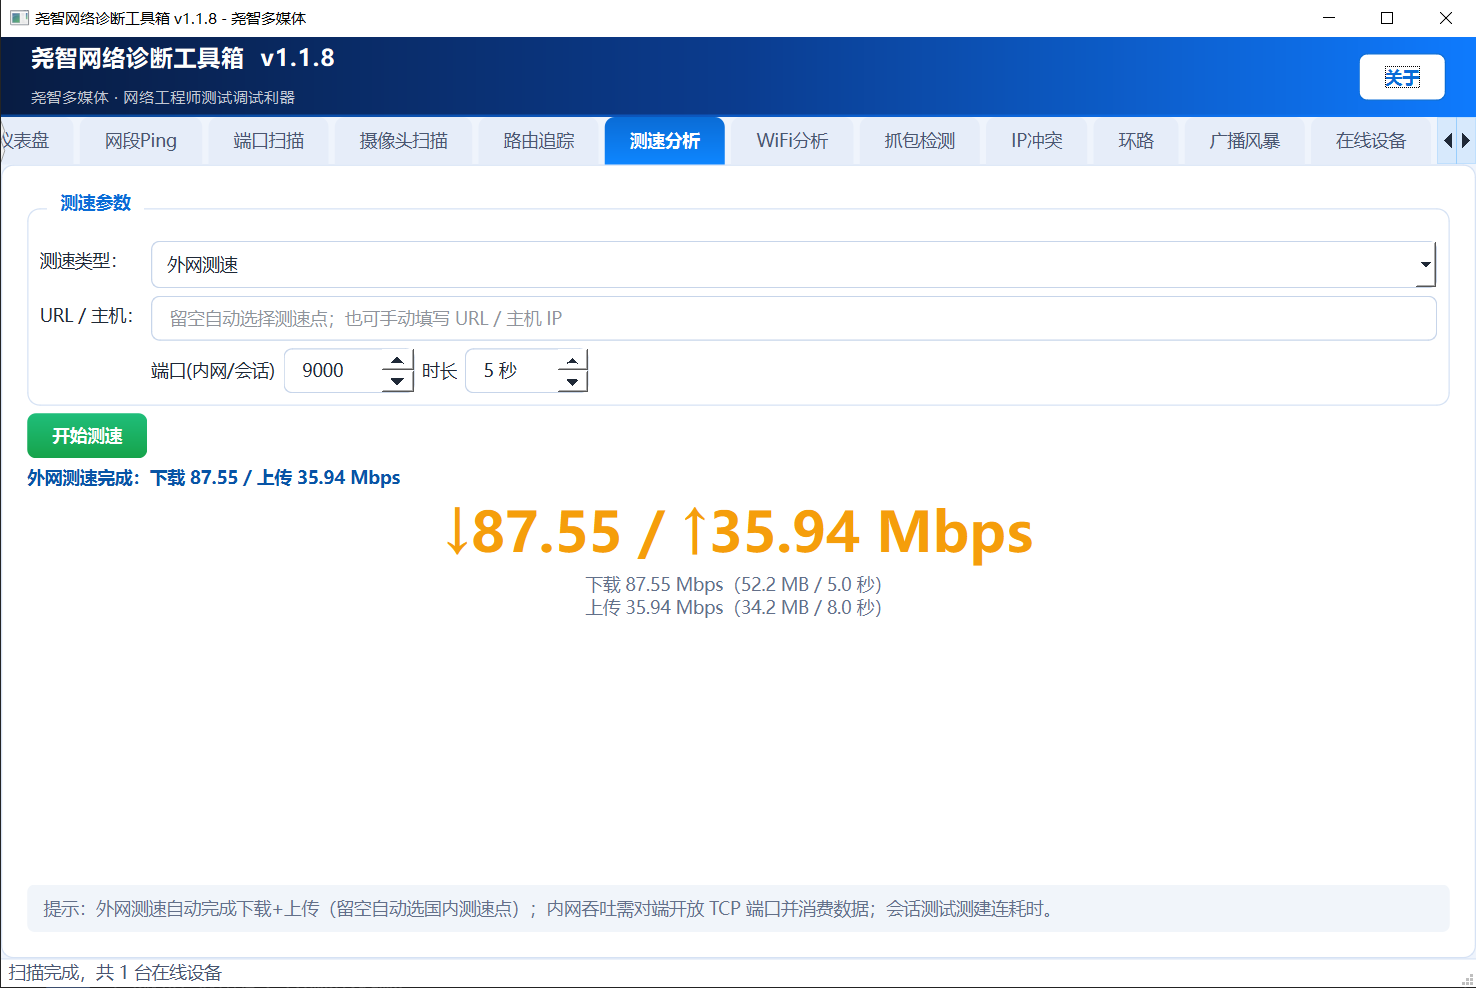
报告把故障等级、原始证据和排查建议放在一起。客户拿到的是可复查的结论,而不是一张单独的结果截图。
说明:这是报告字段与状态颜色的版式示意,数值来自软件示例界面;实际报告以现场扫描结果为准。
Windows 10 2004 / 11。程序使用系统自带 PktMon 抓包,并内置原生 pcap/pcapng 解析引擎,不需要安装 Wireshark 或 Npcap。
首次使用:无需安装抓包驱动。以管理员权限运行即可使用 PktMon 抓包;其余扫描、WiFi 和测速功能不要求管理员权限。
当前下载版本为 1.3.0。以下是最近三个版本的主要更新。
新增设备基线保存与差异对比、HTTPS/TLS 证书到期检查、IPv6 邻居导入,以及 WiFi 信道占用与建议信道分析。
抓包改用 Windows PktMon,新增原生 pcap/pcapng 分析引擎,完全取消 Wireshark/Npcap 安装要求;在线设备新增 Wake-on-LAN 和 CSV 导出,端口扫描增加高风险服务提示。
修复大华 DHIP 误报;在线设备扫描增加 Ping 交叉补漏,降低 ARP 漏响应造成的设备漏报。
面向局域网现场排障,重点覆盖 IP 冲突、环路、广播风暴、在线设备、摄像头发现、端口扫描、抓包分析、路由追踪和测速。
从 1.2.1 起使用 Windows 10 2004 及更高版本自带的 PktMon 抓包,并通过内置原生解析引擎分析 pcapng,因此不需要额外安装第三方抓包驱动。
诊断主要读取流量并执行主动探测。端口扫描会影响目标服务日志,建议先在授权范围内确认扫描目标与时间窗口。
软件生成品牌化 HTML 报告,包含诊断结论、故障等级、原始数据、排查建议和在线设备清单。